Kamis, 12 Juni 2025

πŸš€ Amankan Servermu! Hardening SSH Pakai Python, Auto Gak Bisa Dibobol!


πŸš€ Amankan Servermu! Hardening SSH Pakai Python, Auto Gak Bisa Dibobol!


πŸ›‘️ Dokumentasi Hardening SSH di Linux Menggunakan Python

🎯 Tujuan

Biar server kita nggak gampang dibobol lewat SSH. Kita bakal amankan koneksi SSH supaya cuma orang yang sah yang bisa masuk. Caranya? Pakai Python biar kerjaan jadi otomatis dan cepet !


πŸ“Œ Lingkungan

  • OS: Ubuntu 22.04 LTS (bisa juga Debian, CentOS, dll)

  • SSH Version: OpenSSH 8.x

  • Python Version: 3.x


🧰 Tools

  • Python 3 (untuk script otomatisasi konfigurasi)

  • paramiko (opsional, untuk remote config)

  • os, subprocess (untuk manipulasi file dan service)

  • Akses sudo/root ke sistem target


πŸ› ️ Langkah-langkah Hardening SSH

1. Backup Konfigurasi SSH


2. Terapkan Konfigurasi Keamanan

Modifikasi file konfigurasi SSH dengan aturan keamanan:

  • Nonaktifkan root login

  • Ganti port default (22 → misal 2222)

  • Hanya izinkan user tertentu

  • Nonaktifkan autentikasi password (opsional, gunakan SSH Key)


3. Restart Layanan SSH


4. Tambahan Hardening (Opsional)

  • Batasi akses SSH melalui firewall (UFW):


  • Terapkan Fail2Ban:


  • Gunakan SSH Key Authentication saja:


✅ Checklist Hardening SSH

Langkah Status
Backup konfigurasi ✔
Nonaktifkan root login ✔
Ubah port SSH ✔
Izinkan user tertentu ✔
Nonaktifkan password login                        ✔
Restart SSH setelah ubah conf ✔

πŸ“ Struktur Script


Isi file ssh_hardening.py:


πŸ“Œ Catatan

  • Sebelum kamu ganti port SSH atau matiin login pakai password, pastikan kamu masih bisa akses servernya ya — entah itu lewat akses fisik langsung atau tools kayak KVM. Soalnya kalau salah setting, bisa-bisa kamu malah ngunci diri dari server sendiri πŸ˜…

  • Terus, jangan lupa juga ganti youruser sama nama user kamu yang bener di server. Jangan asal copy-paste doang yaa! πŸ™ƒ

Senin, 09 Juni 2025

Bongkar Cara Kerja Web3 & ECC: Amanin Asetmu dari Serangan Digital!

 Bongkar Cara Kerja Web3 & ECC: Amanin Asetmu dari Serangan Digital!


πŸŒ€ 1. ECC (Elliptic Curve Cryptography)

➤ “Kriptografi pakai kurva? Emang bisa?”

ECC adalah metode enkripsi yang menggunakan kurva elips alih-alih angka besar seperti RSA. Bayangkan kamu berjalan di atas kurva berbentuk unik, dan setiap titik di kurva itu bisa dipakai untuk membuat kunci publik.

Jadi gini, ECC itu salah satu cara buat ngamanin data (kayak password atau transaksi crypto) pakai rumus matematika kurva elips. Tapi tenang, kamu gak harus jago kalkulus kok buat ngerti dasarnya.

πŸ”‘ Gampangnya kayak gini:

  • Kamu punya kunci privat → rahasia banget, jangan sampe bocor.

  • Dari kunci privat itu, kamu bisa bikin kunci publik (yang bisa diliat siapa aja).

  • Nah, pakai dua kunci itu kamu bisa ngirim dan verifikasi data secara aman.

πŸ’‘Contoh:

Misalnya kamu kirim Bitcoin ke temenmu:

  • Kamu tandatangani transaksi itu pakai kunci privat.

  • Jaringan Bitcoin bisa cek tanda tangan kamu pakai kunci publik → jadi bisa yakin itu beneran kamu.

🧩 Elemen Utama ECC

Elemen Fungsi
Kurva Eliptik Fungsi matematika untuk membuat titik-titik unik di bidang tertentu.
Titik G (Generator)     Titik awal untuk membentuk semua kunci publik.
Kunci Privat                     Angka acak yang disimpan oleh pengguna.
Kunci Publik Titik di kurva yang dihitung dari kunci privat dan titik G.


🌐 2. Web3 Cryptography

➤ “Internet baru, tapi semua pakai kunci?”

Web3 adalah generasi internet berbasis blockchain dan desentralisasi. Kriptografi menjadi pondasi utama untuk keamanan, kepercayaan, dan kepemilikan digital.

Web3 itu dunia internet yang lebih bebas, gak tergantung ke perusahaan gede (kayak Google/Facebook). Di sini, kamu yang pegang kendali. Tapi karena semua data sensitif, semuanya diamankan pakai kriptografi.

πŸ’‘Contohnya:

  • Kamu beli NFT → transaksi itu ditandatangani pakai kunci privat kamu.

  • Kamu pinjam duit di DeFi → kontraknya dijalanin otomatis dan diverifikasi lewat tanda tangan kripto.

🧩 Elemen Kriptografi di Web3

Elemen Fungsi Utama
ECDSA Tanda tangan digital dengan kurva elips. Digunakan di Ethereum/BTC.
Hashing (SHA-256, keccak) Mengubah data menjadi sidik jari unik. Digunakan untuk validasi.
Merkle Tree Struktur data untuk menyimpan banyak hash (digunakan di blockchain).
ZK Proof (zk-SNARK, zk-STARK) Buktikan kamu tahu data tanpa menunjukkannya (privasi tinggi).
Keystore/Wallet Tempat penyimpanan kunci pribadi kamu.


☠️ 3. Ancaman di Dunia Web3

➤ “Web3 bebas? Iya. Aman? Tergantung kamu.”

Walau kelihatannya canggih dan aman, Web3 tetep punya banyak ancaman. Dan kadang, penyebabnya ya... kelalaian kita sendiri πŸ˜…

⚠️ Contoh-contoh threat:

Jenis Ancaman Contoh Skenario
Private Key Leak Kamu simpan seed phrase di Google Drive → hacker akses → semua crypto hilang.
Phishing Kamu klik link “airdrop” palsu → masukkan seed phrase → wallet diambil alih.
Smart Contract Bug Kontrak staking salah koding → orang bisa mencuri semua dana (contoh: DAO Hack).
Replay Attack Transaksi lama disalin ke chain lain → bisa dianggap valid (jika tidak dilindungi).
Quantum Threat Komputer kuantum di masa depan bisa memecahkan ECC dalam hitungan detik.


πŸ›‘️ 4. Cara Jaga-Jaga di Web3

➤ “Bukan soal jago, tapi hati-hati.”

Tips buat tetap aman di dunia Web3:

  • πŸ” Pakai hardware wallet kayak Ledger atau Trezor.

  • ✍️ Catat seed phrase di kertas, simpen offline. Jangan pernah simpen di chat/email/cloud.

  • 🧠 Audit kontrak kalau kamu mau pake dApp DeFi atau staking besar.

  • 🀝 Multi-signature wallet: butuh lebih dari 1 orang buat transaksi (lebih aman).

  • 🚫 Hindari klik aneh-aneh: jangan asal konek wallet ke web random.


🎨 Penutup dengan Ilustrasi Naratif

Kamu lagi santai scroll Twitter, liat ada link "mint NFT gratis 1 ETH".
Kamu klik, buka dompet, dan... disuruh masukin seed phrase.
Kamu iseng masukin.

5 menit kemudian, ETH kamu 0.

Pelajaran: Di dunia Web3, kunci kamu = harta kamu. Kalau ilang, gak ada "Lupa Password" button.


🧾 Kesimpulan Gaya Santai: ECC & Web3

Jadi gini…

Di dunia Web3, semua hal penting — mulai dari transaksi kripto, beli NFT, sampai pinjam duit di DeFi — itu dijaga sama kriptografi. Salah satu bintang utamanya adalah ECC alias Elliptic Curve Cryptography.

ECC itu kayak “cara ngunci” super canggih yang bikin data kamu aman tapi tetap ringan dan cepat. Makanya dipakai di Bitcoin, Ethereum, dan banyak blockchain lainnya.

Web3 sendiri punya banyak alat kriptografi keren, kayak:

  • ECDSA buat tanda tangan digital,

  • Hashing buat bikin “sidik jari” data,

  • dan Zero-Knowledge Proof buat nunjukin sesuatu tanpa buka rahasianya.

Tapi…
Meskipun sistemnya kuat, ancamannya tetep ada. Contohnya:

  • Kunci privat bocor? Aset langsung lenyap.

  • Kena phishing? Wallet bisa disedot.

  • Smart contract bug? Dana bisa dicuri.

  • Bahkan, komputer kuantum juga bisa jadi ancaman di masa depan!


✨ Intinya?

Web3 itu keren, aman, dan bebas — asal kamu ngerti cara jaga diri.

Di sini, kunci privat = dompet kamu.

Sekali bocor, gak ada tombol “Lupa Password”! 

Kamis, 05 Juni 2025

Apa itu ICS/SCADA? (Penjelasan, Contoh, dan Elemen)


Apa itu ICS/SCADA? (Penjelasan, Contoh, dan Elemen) 

🌐 Apa Itu ICS/SCADA?

(dan kenapa penting buat dunia industri & kenapa rawan diserang)

πŸ”§ 1. ICS & SCADA Itu Apa Sih?

πŸ’‘ ICS (Industrial Control System)

ICS adalah sistem yang digunakan untuk mengontrol dan mengotomatisasi proses industri. Bisa dibilang, ICS adalah "otak" yang membuat pabrik dan sistem industri berjalan otomatis.

Bayangin kamu lagi di pabrik, ada mesin yang jalan otomatis, nyala sendiri, matiin pompa kalau air udah penuh, dll — nah semua itu diatur sama ICS.

Sederhananya: ICS itu sistem yang ngatur kerja mesin industri biar otomatis dan efisien, tanpa banyak campur tangan manusia.

🧠 Contoh:

  • Di pabrik minuman, ICS ngatur botol ngisi otomatis.

  • Di pembangkit listrik, ICS ngatur buka-tutup katup air.


πŸ’» SCADA (Supervisory Control and Data Acquisition)

SCADA adalah sub-sistem dari ICS yang memungkinkan kita memantau dan mengontrol sistem industri dari jarak jauh.

Kalau ICS itu "otaknya", SCADA itu kayak "mata & tangan jarak jauh"-nya. SCADA bikin kamu bisa monitor dan kontrol mesin dari jarak jauh — cukup lewat layar komputer.

🧠 Contoh:

  • Operator PDAM bisa lihat dan atur aliran air dari ruang kontrol.

  • PLN bisa kontrol gardu listrik dari kantor pusat.


🧩 2. Elemen-Elemen Penting di ICS/SCADA

Elemen Fungsi
RTU (Remote Terminal Unit) Mengumpulkan data dari sensor di lapangan (misalnya, suhu pipa)
PLC (Programmable Logic Controller) Mengontrol proses fisik (misalnya, mematikan pompa jika tekanan tinggi)
HMI (Human-Machine Interface) Tampilan antarmuka bagi operator untuk memonitor dan mengendalikan proses
SCADA Software Memantau dan mengontrol semua elemen secara terpusat
Sensor & Aktuator Sensor membaca data (misalnya, suhu); aktuator bertindak (misalnya, buka/tutup katup) 


⚠️ 3. Serangan-Serangan Nyata di Dunia ICS/SCADA

🦠 Stuxnet (2010) – Virus yang Menyerang Nuklir


  • Target: Pabrik pengayaan uranium di Natanz, Iran

  • Cara kerja:

    • Disebar melalui USB

    • Menyerang PLC Siemens

    • Mengubah kecepatan mesin centrifuge tanpa ketahuan operator

  • Dampak: >1.000 mesin rusak, memperlambat program nuklir Iran

  • Unik: Malware pertama yang menyerang fisik dunia nyata


⚡ BlackEnergy – Ukraina Power Grid (2015)

  • Target: Jaringan listrik Ukraina

  • Cara kerja:

    • Email phishing ke teknisi

    • Mengambil alih SCADA dan mematikan listrik

  • Dampak: 230.000 orang kehilangan listrik selama berjam-jam

  • Unik: Serangan cyber pertama yang mematikan listrik dalam skala nasional


πŸ’£ TRITON / Trisis (2017) – Serangan ke Sistem Keamanan

  • Target: Pabrik petrokimia di Arab Saudi

  • Cara kerja:

    • Menyerang sistem keamanan ICS (SIS)

    • Tujuan: menyebabkan ledakan atau kecelakaan

  • Dampak: Gagal menyerang, tapi menunjukkan potensi bencana besar

  • Unik: Fokus pada Safety System, bukan kontrol utama


😱 4. Kenapa SCADA/ICS Rentan Diserang?

  1. Masih pakai sistem jadul (Legacy System) – bahkan ada yang masih pakai Windows XP 😡

  2. Minim Enkripsi – Data sering dikirim tanpa enkripsi

  3. Terhubung ke Internet – Banyak sistem terkoneksi ke cloud tanpa proteksi kuat

  4. Kurangnya pelatihan – Operator tidak dilatih untuk menghadapi serangan siber


πŸ›‘️ 5. Gimana Cara Melindungi ICS/SCADA ?

Metode Penjelasan
πŸ” Network Segmentation Pisahkan jaringan SCADA dari internet umum
🧱 Firewall & IDS/IPS             Cegah dan deteksi lalu lintas mencurigakan
πŸ§ͺ Patch Management Update sistem untuk menutup celah keamanan
πŸ‘¨‍🏫 Pelatihan SDM Ajarkan operator tentang phishing, social engineering, dll
πŸ•΅️‍♂️ Monitoring 24/7 Gunakan sistem pemantauan untuk deteksi dini

✍️ Kesimpulan 

ICS dan SCADA adalah tulang punggung industri modern — namun sayangnya, masih banyak yang belum diamankan dengan baik. Seiring dengan berkembangnya ancaman cyber, proteksi terhadap sistem ini menjadi kritis, karena yang diserang bukan hanya data, tetapi juga nyawa dan infrastruktur vital.

Jadi gini, ICS/SCADA itu penting banget, karena mengatur mesin-mesin vital buat hidup kita — mulai dari listrik, air, sampai industri makanan. Tapi karena sering diremehkan dan masih banyak yang belum aman, sistem ini jadi sasaran empuk buat hacker.

Kalau rusak? Dampaknya bisa ke dunia nyata. Bisa mati lampu, pabrik meledak, sampai krisis air. Jadi, keamanan buat sistem kayak gini nggak bisa dianggep remeh.

Senin, 02 Juni 2025

LAPORAN HASIL ANALYSIS SEBUAH WALMARE

 LAPORAN HASIL

ANALYSIS SEBUAH WALMARE

Email : naylarizqyd@gmail.com,  Username Discord :nayla_0711,  IDN-NETWORKS


Disusun Oleh :

Nama : Nayla Rizqy Dermawan

Usurname Discord : nayla_0711


ID-NETWORKERS

Indonesia IT Exprert Factory


HASIL LAPORAN ANALYSIS


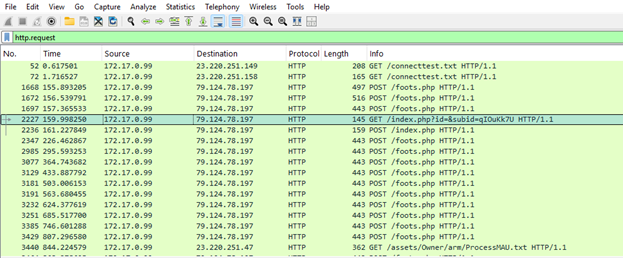
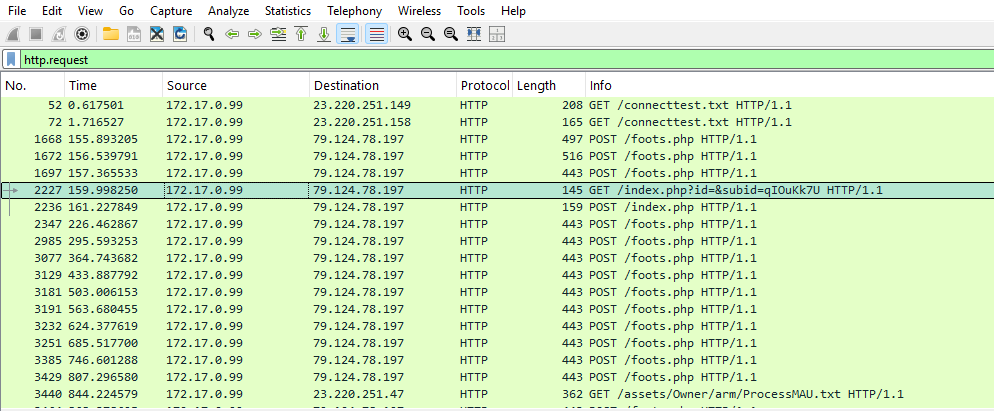
1.      Apa alamat IP dari Windows VM yang terinfeksi?

  • IP ini melakukan puluhan permintaan POST ke 79.124.78.197 pada path /foots.php, yang sangat mencurigakan dan konsisten dengan aktivitas malware atau C2 (Command and Control).

  • Ia juga mengakses beberapa URL seperti:

    • /index.php

    • /assets/Owner/arm/ProcessMAU.txt

    Ini semua mengindikasikan bahwa 172.17.0.99 adalah endpoint yang terinfeksi dan berperilaku             seperti bot malware atau host kompromi.

Jawaban: 172.17.0.99


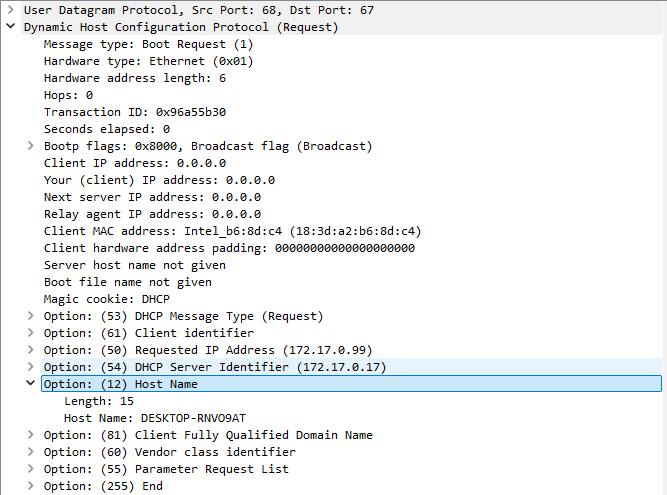
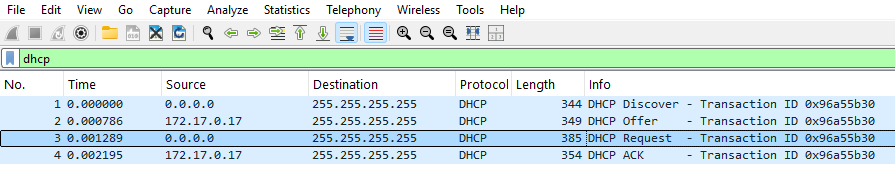
2.    Apa nama host dari Windows VM yang terinfeksi?

  • Gunakan filter: dhcp

  • Klik Name Query  

  •  Lalu lihat Option 12 (Host Name) dalam paket DHCP.

        Jawaban:  DESKTOP-RNVO9AT


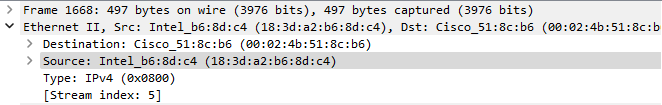
3. Apa alamat MAC dari VM yang terinfeksi?

·         Gunakan filter : http.request

·         Lalu pada bagian bawah, klik Ethernet II, maka Alamat MAC dari VM akan terlihat,

Jawaban: 18:3d:a2:b6:8d:c4

4. Apa alamat IP dari situs web yang sudah disusupi (compromised)?

Pada bagian destination Alamat IP sudah terlihat

Jawaban:. 79.124.78.197

5. Apa FQDN (Fully Qualified Domain Name) dari situs web yang disusupi?

Jawaban: Tidak di temukan, langsung pakai IP → sering di lakukan oleh walmare


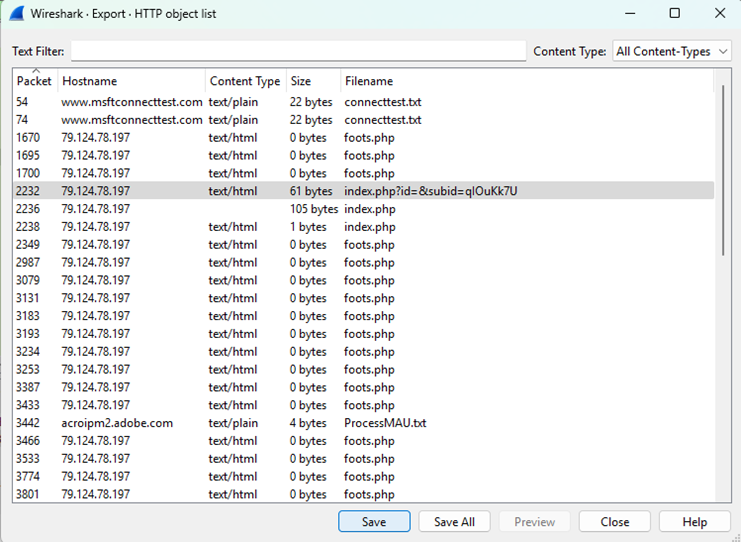
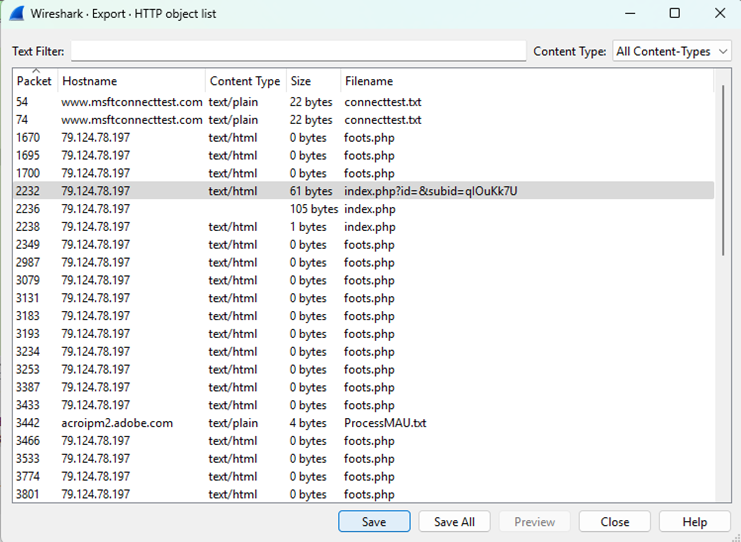
6. Apa nama file berbahaya (malicious files) yang diunduh dari situs web tersebut?

  • Klik File pada bagian pojok kiri atas.

  •  Lalu cari Export Objects setelah itu pilih HTTP

  •  Maka nama File yang mencurigakan akan terlihat seperti gambar di atas.

Jawaban: index.php?id=&subid=qlOuKk7U


7. Apa hash dari file berbahaya tersebut?

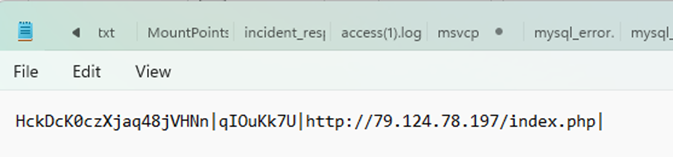
  • Save file berbahaya tersebut

  • Sudah terlihat jelas disini bahwa link ini adalah walmare, File yang mencurigakan.

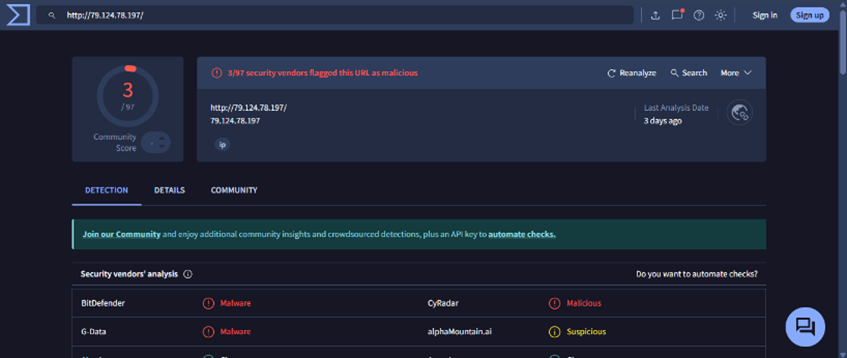
  • Buka google ketik Virus Total lalu pada bagian URL ketik Alamat IP yang berarti 79.124.78.197 lalu enter

  • Pada gambar di atas sudah jelas bahwa Alamat dengan no. IP 79.124.78.197 adalah walmare perangkat yang mencurigakan.

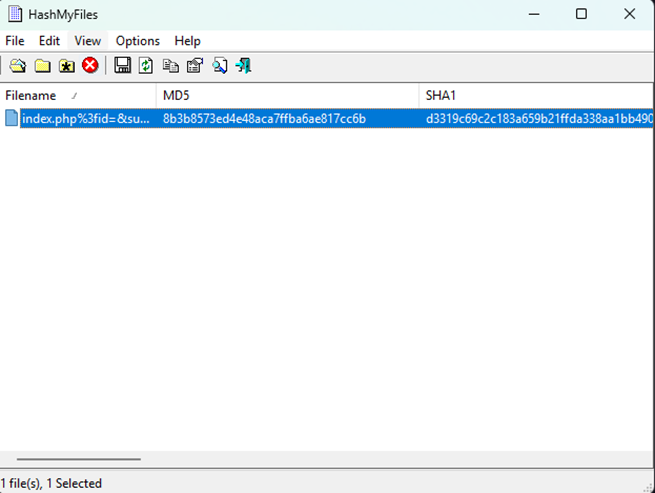
  • Untuk mengetahui hashnya, buka file hashmyfile yang sudah di download

  • Lalu upload file yang mencurigakan ke hashmyfile, seperti gamar di bawah

  • Pada bagian MD5 itulah hashnya

Jawaban:  8b3b8573ed4e48aca7ffba6ae817cc6b


Kampus Lebih Simpel Bareng Gemini Canvas πŸš€

  Kampus Lebih Simpel Bareng Gemini Canvas πŸš€ Pasti pernah kan bingung cari jadwal kuliah atau pengumuman dosen? Kadang ada di grup WA, kad...